IT-Sicherheit & Compliance
TISAX®, ISO 27001, NIS2 und vCISO — Zertifizierungen, ISMS-Aufbau und strategische Sicherheitsführung. Mit Praxis aus der IT-Leitung und bewährter Methode.
Alle Compliance-Leistungen →Drei Säulen, ein Ansprechpartner: Compliance nach TISAX®, ISO 27001 und NIS2. Sichere KI-Einführung mit eigener AuditShield-Praxis. Prozessautomatisierung mit n8n und KI-Agenten. Direkt vom Experten, ohne Konzern-Overhead.
Kein Callcenter, kein Projektmanager dazwischen. Sie sprechen immer direkt mit mir — mit dem Berater, der Ihr Projekt tatsächlich umsetzt.
ISO 27001, TISAX®, NIS2, KI-Governance und Automatisierung aus eigener Verantwortung in der IT-Leitung — die Kompetenz sitzt am Tisch, nicht in der Verwaltung.
Nebenberufliche Beratung bedeutet: kein Konzern-Overhead auf Ihrer Rechnung. Enterprise-Qualität zu Mittelstands-Preisen.
Mit AuditShield mache ich Ihre Audits effizienter, strukturierter und günstiger als der Wettbewerb.
Statt drei verschiedener Berater arbeiten Sie mit einem Ansprechpartner, der die Schnittstellen zwischen Compliance, KI und Prozessautomatisierung versteht — und in seiner eigenen Software AuditShield täglich lebt.
TISAX®, ISO 27001, NIS2 und vCISO — Zertifizierungen, ISMS-Aufbau und strategische Sicherheitsführung. Mit Praxis aus der IT-Leitung und bewährter Methode.
Alle Compliance-Leistungen →KI sicher, DSGVO-konform und EU AI Act-konform einführen. Lokale LLMs, RAG-Systeme, Copilot-Absicherung, KI-Managementsysteme nach ISO/IEC 42001 — mit echter Praxis aus meiner eigenen Plattform AuditShield.
Mehr zur KI-Beratung →Workflows mit n8n und Power Automate. KI-Agenten für Support, Wissensmanagement und Datenanalyse. Fachkräftemangel abfedern statt neue Stellen suchen.
Zur Prozessautomatisierung →Warum die Kombination Sinn ergibt
Ich verbinde Informationssicherheit, KI und Automatisierung. So berücksichtige ich Sicherheitsanforderungen und Datenschutz bereits bei der Planung Ihrer Prozesse, statt die Themen erst im Nachhinein zusammenzuführen.
IT-SystemSolutions, Thorsten Kohlstock, ist Ihr Experte für professionelle IT-Systemberatung. Ich lege großen Wert auf Sicherheit und Effizienz in allen Bereichen der IT.
Seit 2008 in der IT – jetzt als unabhängiger Berater für Ihr Unternehmen. Langjährige IT-Leitungserfahrung mit globaler Verantwortung bei internationalen Unternehmen — und ein Beratungsansatz, der aktuelle Themen wie KI-Governance und Automatisierung von Anfang an mitdenkt.
Mehr erfahren →Strukturiert, transparent und nachhaltig – mein bewährter Ansatz für Ihre IT-Sicherheit.
Umfassende Analyse Ihrer aktuellen IT-Sicherheitslage, Identifikation von Schwachstellen und Gap-Analyse gegen relevante Standards.
Entwicklung einer maßgeschneiderten Sicherheitsstrategie und strukturierte Umsetzung mit klaren Meilensteinen und Dokumentation.
Kontinuierliche Überwachung, regelmäßige Audits und Schulungen für Ihr Team – damit Ihre IT-Sicherheit dauerhaft auf hohem Niveau bleibt.
Meine Produkte
Microsoft 365 & Entra ID
Mit meinem M365-Security-Audit prüfe ich Ihre Microsoft-365-Konfiguration und werte verfügbare Anmelde- und Audit-Protokolle aus. Sie erhalten nachvollziehbare Befunde und konkrete nächste Schritte.
Prüfrhythmus und Aufbewahrung nach Paket. Lesender Zugriff als Standard, keine automatische Sperrung von Konten und kein 24/7-Notdienst.
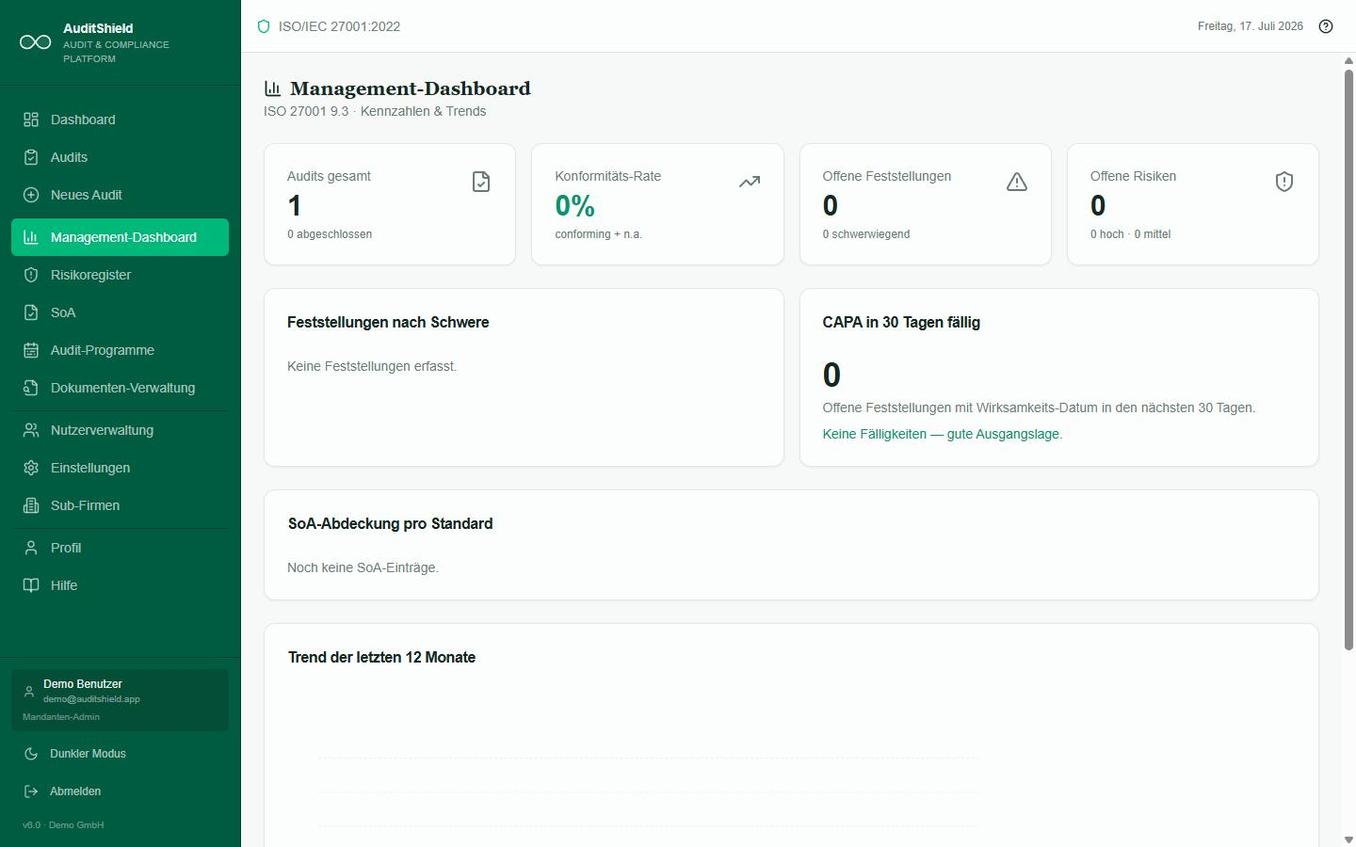
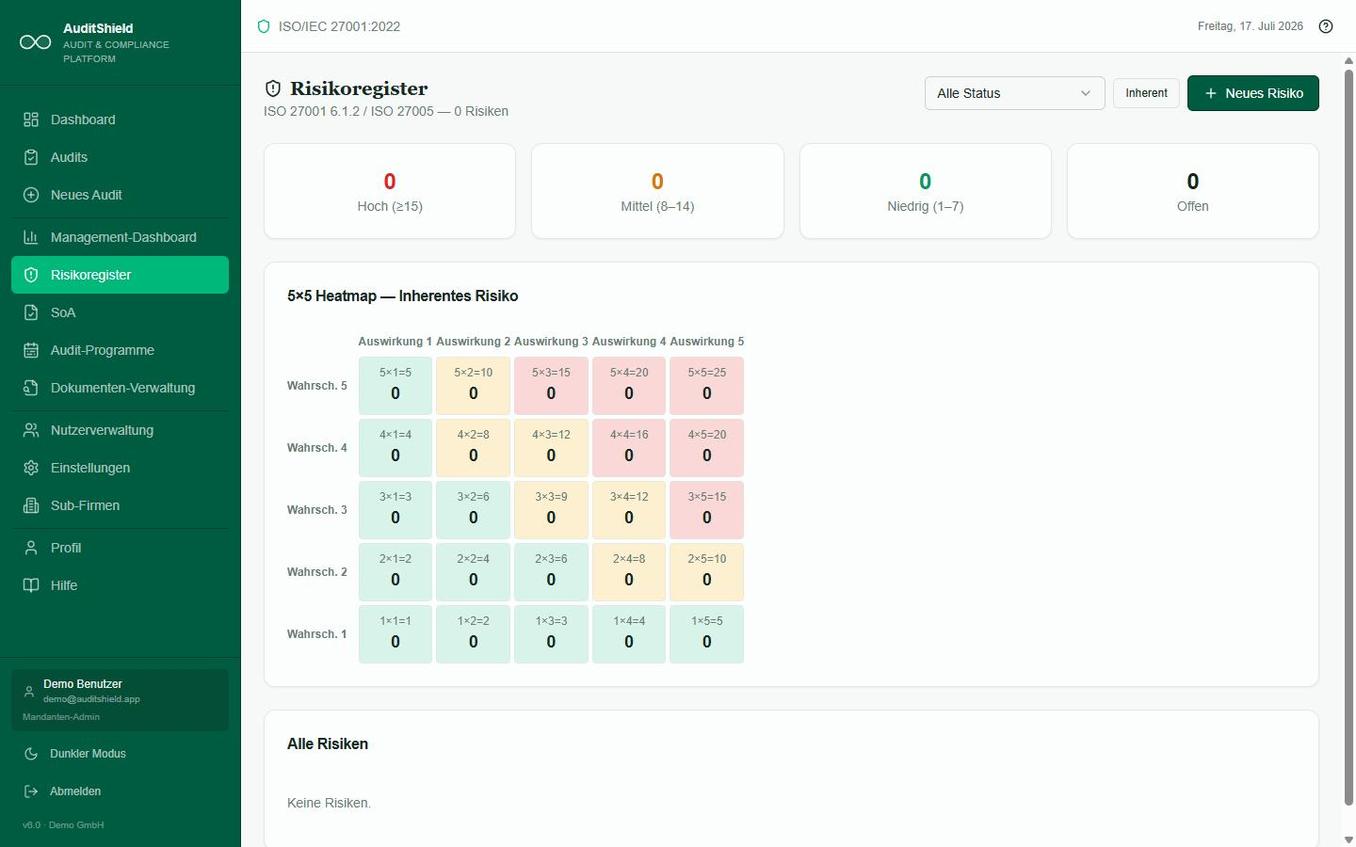
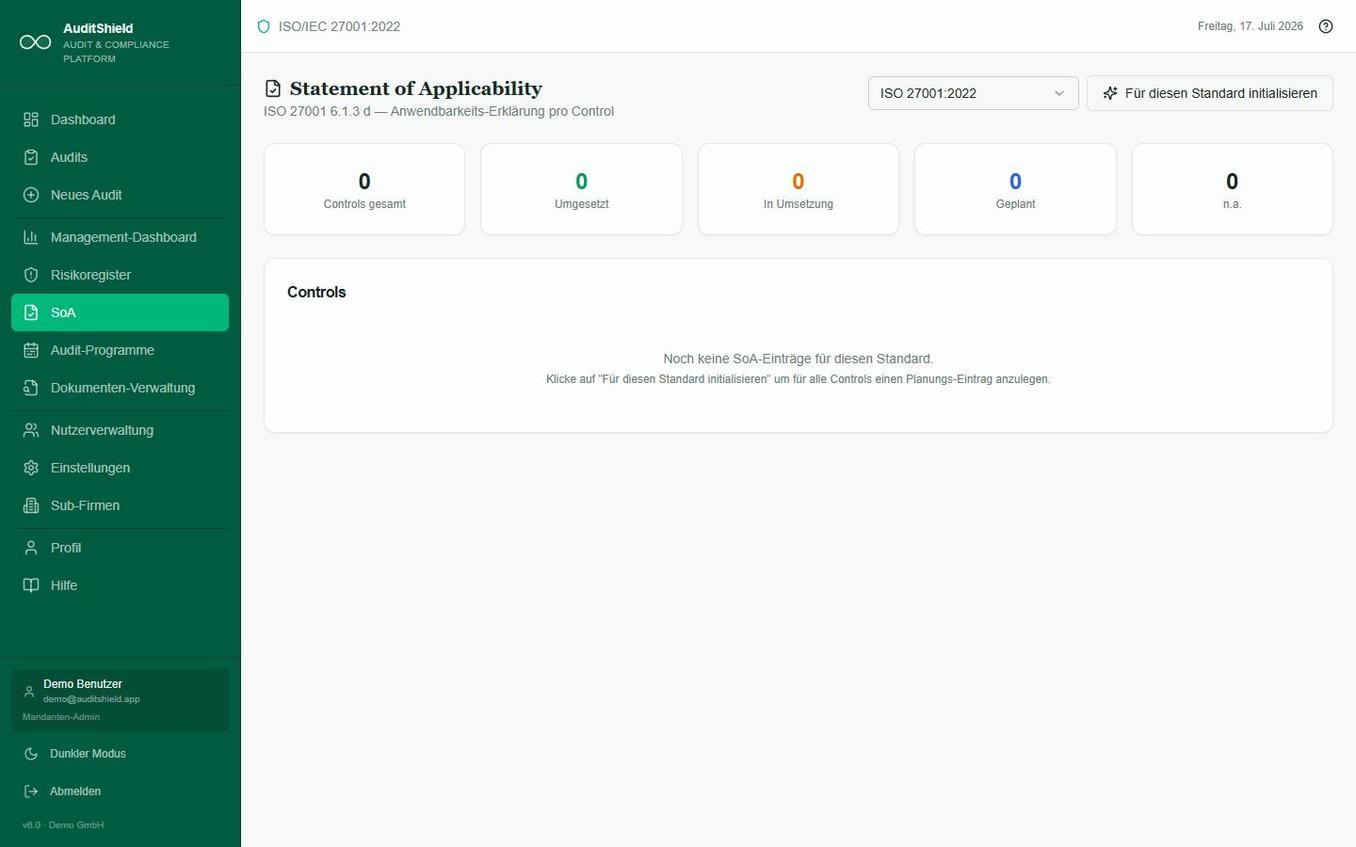
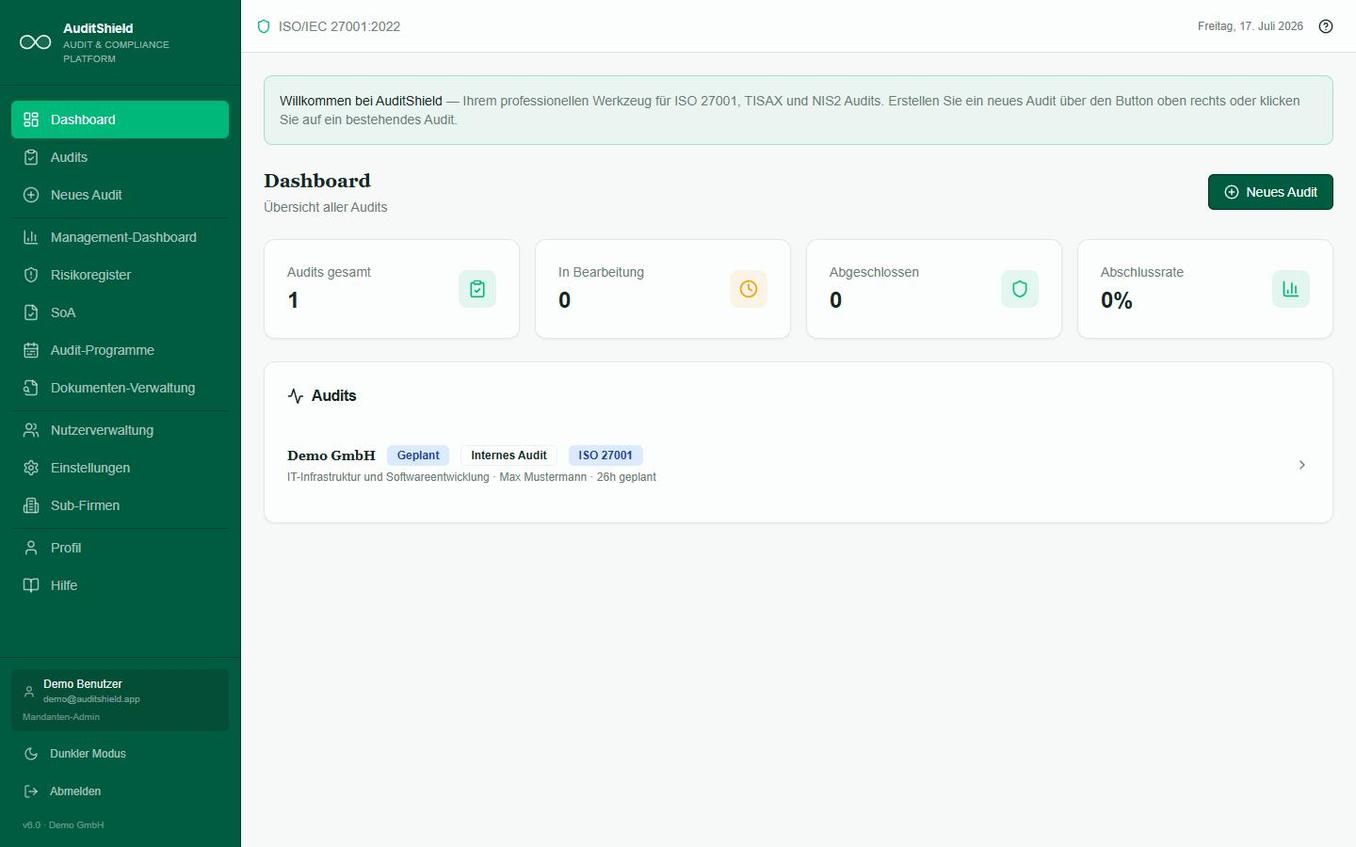
Meine eigens entwickelte KI-Plattform für ISO 27001, TISAX® und NIS2. Seit Juli 2026 mit vollem Statement of Applicability, Risikoregister, Management-Dashboard und Audit-Programmen. Gehostet in Deutschland, DSGVO- und EU AI Act-konform.
vCISO steht für „virtual Chief Information Security Officer“ — ein externer Sicherheitschef, der 1–3 Tage pro Woche für Ihr Unternehmen arbeitet. Der Mehrwert: strategische Sicherheitsführung ohne Vollzeit-Gehalt eines internen CISO (150.000–250.000 €/Jahr). Sinnvoll für KMU mit 50–500 Mitarbeitern, NIS2- oder TISAX-Anforderungen, oder wenn die IT-Leitung entlastet werden soll. Mehr zum vCISO-Service.
Strukturiert in 5 Schritten: Bestandsaufnahme der bereits genutzten KI-Tools, Strategie mit 2–3 priorisierten Use Cases, technische Absicherung (Enterprise-Lizenzen, Datenklassifikation), klare Policy und Mitarbeiterschulung, kontinuierliches Monitoring. Verbote führen zu Schatten-IT — strategische Einführung schafft Wettbewerbsvorteil. Mehr zur KI-Sicherheitsberatung.
Für KMU mit einem Standort liegen die Gesamtkosten typischerweise zwischen 15.000 und 50.000 Euro. Das umfasst die ENX-Registrierung (405 €), Audit-Gebühren (3.500–7.000 € je nach Assessment Level) und den ISMS-Aufbau mit Beratung. Wer bereits ein ISMS nach ISO 27001 betreibt, hat ca. 60–70% der Anforderungen abgedeckt und kann den Prozess in 3–6 Monaten abschließen.
Der Zeitrahmen hängt vom Reifegrad Ihrer IT-Sicherheit ab. Mit bestehenden Sicherheitsprozessen sind 4–6 Monate realistisch. Ohne Vorarbeit sollten Sie 9–12 Monate einplanen. Seit Oktober 2025 ist nur noch die Version ISO 27001:2022 gültig — mit 93 Controls in 4 Themen statt der bisherigen 114 in 14 Domains.
Nicht unbedingt in Vollzeit. Ein externer CISO (vCISO) kostet 30.000–80.000 €/Jahr — bis zu 70% weniger als eine interne Besetzung (150.000–250.000 €). Für KMU mit NIS2-Pflichten oder TISAX-Anforderungen ist ein vCISO oft die effizienteste Lösung: sofort produktiv, skalierbar und ohne Rekrutierungsaufwand.
Das NIS2-Umsetzungsgesetz ist seit Dezember 2025 in Kraft. Ca. 29.000 Unternehmen in Deutschland sind betroffen. Die wichtigsten Pflichten: Registrierung beim BSI, Meldepflicht bei Sicherheitsvorfällen innerhalb von 24 Stunden, Risikomanagement-Maßnahmen und Geschäftsführerhaftung. Bei Verstößen drohen Bußgelder bis 10 Mio. EUR oder 2% des globalen Jahresumsatzes.
AuditShield ist meine eigens entwickelte KI-gestützte Audit-Plattform für ISO 27001, TISAX® und NIS2. Sie automatisiert Audit-Planung, Dokumentenanalyse und Berichtsgenerierung. Gehostet auf Hetzner Cloud in Deutschland, DSGVO-konform und Pentest-geprüft. Ein Testsystem können Sie jederzeit über das Kontaktformular anfragen.
Verbessern Sie Ihre IT-Sicherheit und Effizienz. Buchen Sie direkt einen Termin oder schreiben Sie mir — ich melde mich persönlich.